近日,官方公开了一起令人震惊的间谍案件,这场原本看似简单的校园恋情,实际上却是来自台湾情报部门精心设下的圈套。在这起案件中,数十份国家防御和航天相关的机密材料被泄露,流向了台湾。被点名的间谍名为许莉婷,化名许佳滢,其真实身份是台湾军情部门的在职间谍。这些信息均是通过国安机关的公告得知的。

案件的男主角是一名在大陆读理工科的学生,官方称他小哲。几年前,他前往台湾的高校进行交换生项目,期间在一次聚会上受到了许莉婷的主动搭话。许莉婷比小哲大16岁,她温柔体贴,立即赢得了他的信任,很快他们便确立了恋爱关系。小哲起初并未将这段感情与情报工作联系在一起,认为这只是普通的校园恋爱。

然而,当小哲完成交换生的身份回到大陆后,事情的真相开始显露。他在国内的一家重点实验室继续学习和工作,渐渐放下了警惕。在他看来,这不过是情侣间的日常交流,不算什么大事。随着时间推移,许莉婷对他提出的要求变得越来越奇怪。当小哲意识到事情不对,试图分手时,许莉婷的态度发生了急剧变化。她开始向小哲的同学、老师和亲友发送邮件,编造各种耳目一新的谣言,以此危害小哲的名誉,强迫他继续提供信息。这样的手段结合了情感操控与威胁,成为境外情报机构惯用的老套路。
截至案件被侦破时,小哲已向许莉婷交付近百份涉及国家防务和航天的重要资料,获得的报酬折合人民币4.5万元。这个数字不容小觑:他所泄露的内容价值远超他所得到的回报。最终,因非法提供国家秘密,小哲面临严厉的法律制裁,令他的前途彻底改变。
这起案件是国安机关专项行动“雷霆-2023”打击台湾间谍活动的众多案例之一。专项行动的成果早已被国安部通报,境外情报机构对大陆的留学生及访学人员进行长期潜伏的情报收集,通常采取的是耐心细致的策略。他们瞄准的是理工科、性格内向、家庭背景普通的学生,提前几年就开始接触,待对方进入涉密工作后再实施具体的策反。
放眼更广的视野,国安机关的数据显示,近年来与泄漏照片相关的案件数量剧增,年均案件数由以前的几十起激增至每年两百多起,几乎增长了三倍。真正意义上的“专业间谍”非常少,大多数涉案者为普通人。信息在微信群中转发、网盘存储以及AI工具的使用,均可能导致泄密,而泄密的“口子”往往就因这些小小的举动而打开。

还有典型案例,一名国家级重点实验室的工作人员,因为存放便利,将大量涉密资料保存在联网的电脑中,结果遭到境外木马攻击,电脑被远程控制三个月,机密资料几乎被搬空。境外黑客组织在这些事件中扮演越来越重要的角色,国安部表示,有外部势力入侵过国内电商平台数据库,窃取大量用户数据。
有人可能会问,电商购物数据与国家安全有什么关系?答案是相当密切。这些表面看似无关的信息可以拼凑出国内基础设施项目的物资流向、高端科研机构的材料使用、甚至某些实验室的研究方向,这就是所谓的“开源情报聚合”,单独看都不涉密,但结合起来便形成了战略地图。
人们常常低估了零散信息的破坏力。境外情报机构通常采用的手段包括情感操控、金钱诱惑以及威胁胁迫,且往往交叉使用。航天领域曾有类似案例,一位姓赵的科研人员在出国访学期间被盯上,先是享受宴请和礼物,后以“顾问费”名义逐步完成策反,回国后持续泄密并因此获利数十万元,最终被判刑七年。
需要强调的是,很多年轻人认为“获取大额金钱才算间谍犯罪”的想法是非常危险的。外包和托管这方面同样高风险,部分涉密单位为了节省成本将数据存储、系统运维交给第三方公司,一旦外包员被境外势力接触,利用手上的权限拷走核心数据,几乎没有难度。AI技术的使用更是增加了这种风险。某些科研人员为便于写报告,甚至将项目数据直接粘贴到境外AI平台,潜在的泄密风险无处不在。
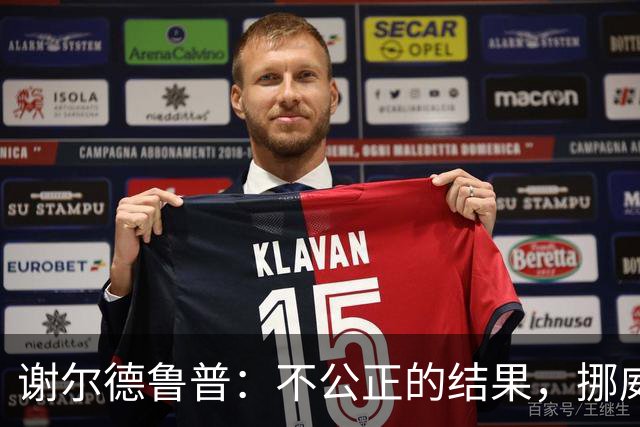
谢尔德鲁普:不公正的结果,挪威本应获得胜利,期待C罗出场
篮球场上,胜利属于那些敢于挑战极限、勇于突破自我的人!...
百度搭子推动企业生态构建,伙伴关系日渐强化
篮球场上,胜利属于那些敢于挑战极限、勇于突破自我的人!...